
Automasi backup data adalah pencadangan terjadwal yang menyimpan versi data untuk dipulihkan ketika file terhapus, sistem rusak, atau akses utama hilang. Mulailah dengan menentukan data yang dilindungi, batas kehilangan perubahan, target waktu pemulihan, retensi, dan lokasi cadangan terpisah. Kemudian pilih mesin backup yang sesuai, pantau hasilnya, dan uji pemulihan. Menyalin file secara otomatis belum cukup jika salinan ikut terhapus atau tidak bisa dibuka.
Tujuan backup bukan sekadar membuat pekerjaan rutin berjalan sendiri, seperti dalam konsep automation. Tujuannya menyediakan jalan kembali ke keadaan data yang masih benar. Karena itu, panduan ini membedakan mesin pencadangan dari alat penghubung seperti Make, serta menunjukkan cara menilai keberhasilan berdasarkan cadangan yang benar-benar dapat dipulihkan.
Backup bukan sinkronisasi: bedakan fungsi setiap salinan
Sinkronisasi menjaga file di beberapa perangkat tetap seragam. Jika penghapusan atau perubahan salah ikut tersinkron, semua perangkat bisa menampilkan keadaan yang sama-sama keliru. Riwayat versi mungkin membantu, tetapi kemampuan itu bergantung pada batas retensi, hak akses, dan aturan layanan. Jangan menganggap folder cloud selalu menyediakan perlindungan yang Anda butuhkan.
Backup menyimpan titik pemulihan yang sengaja dipertahankan. Snapshot adalah rekaman keadaan pada suatu waktu, tetapi snapshot pada infrastruktur yang sama belum tentu melindungi dari kegagalan akun atau lokasi. Ekspor CSV juga berguna, namun bisa kehilangan relasi, lampiran, konfigurasi, atau hak akses aplikasi.
Dalam penggunaan office automation untuk dokumen kantor, tulis kebutuhan pemulihan secara konkret: memulihkan satu file, satu folder, satu akun, atau seluruh aplikasi. Kebutuhan ini menentukan apakah riwayat versi cukup atau Anda perlu sistem backup khusus.
Inventarisasi data yang harus ikut dicadangkan
Buat daftar sumber sebelum mengatur jadwal. Sertakan database, dokumen kerja, lampiran pelanggan, konfigurasi aplikasi, dan informasi untuk membuka kembali cadangan terenkripsi. Untuk setiap sumber, catat pemilik, lokasi, volume, laju perubahan, serta cara memulihkannya. Kunci dekripsi harus tersedia saat insiden, tetapi disimpan terpisah dari arsip dan dibatasi aksesnya.
Data hasil automasi data entry sering melewati beberapa tempat sebelum masuk database akhir. Tentukan mana sumber resmi, mana antrean sementara, dan mana data yang dapat dibentuk ulang. Mencadangkan keluaran akhir saja bisa melewatkan kiriman yang belum selesai diproses.
Untuk proyek implementasi AI di bisnis, bedakan data asli dari indeks pencarian atau keluaran sementara. Indeks mungkin dapat dibangun ulang, tetapi dokumen sumber, konfigurasi, dan aturan aksesnya tetap diperlukan. Jangan mengirim data rahasia ke layanan tambahan hanya demi memudahkan backup.
Untuk aplikasi SaaS, periksa apakah ekspor mencakup seluruh halaman data, lampiran, dan kolom khusus. Pastikan tersedia cara mengimpor kembali, bukan hanya mengunduh. Bila penyedia tidak menawarkan pemulihan lengkap, dokumentasikan batasannya. Jangan menyebut sebuah akun terlindungi penuh ketika Anda hanya dapat mengembalikan daftar kontak tanpa riwayat aktivitasnya.
RPO dan RTO: tentukan batas kehilangan serta waktu pulih
Recovery Point Objective (RPO) adalah batas kehilangan perubahan data yang dapat diterima. Jika RPO satu jam, Anda membutuhkan titik pemulihan yang cukup baru untuk memenuhi batas tersebut. Jadwal per jam belum otomatis menjamin RPO: pekerjaan bisa terlambat, gagal, atau belum menghasilkan cadangan yang valid.
Recovery Time Objective (RTO) adalah target waktu untuk mengembalikan layanan agar dapat digunakan. RTO mencakup pencarian cadangan, penyediaan lingkungan, pengambilan data, dekripsi, pemulihan, dan pemeriksaan aplikasi. Arsip yang tersedia cepat belum tentu membuat seluruh layanan pulih cepat.
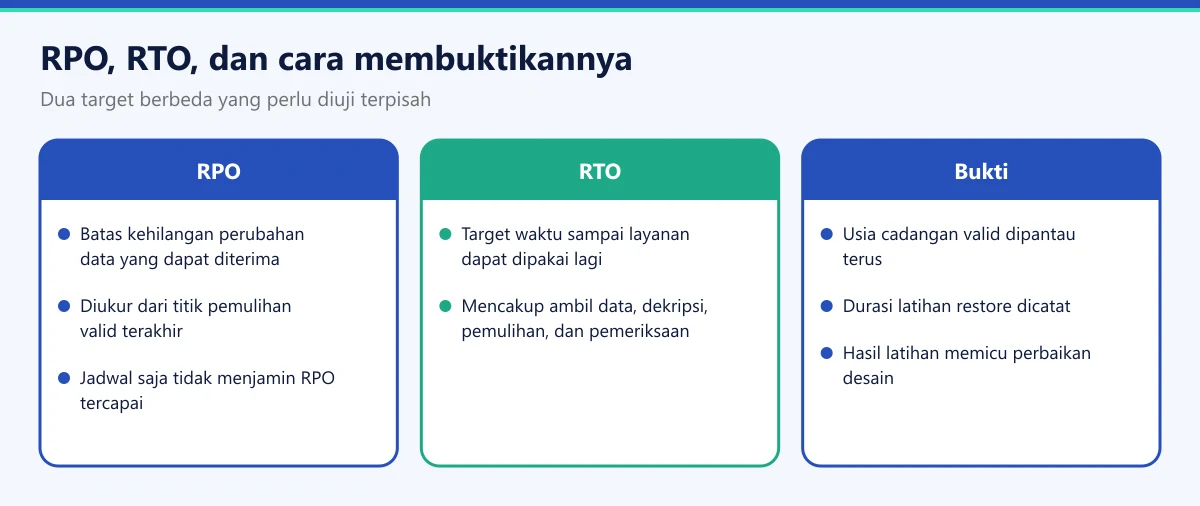
| Target | Pertanyaan pemeriksaan |
|---|---|
| RPO | Seberapa baru titik pemulihan terakhir yang valid? |
| RTO | Berapa lama sampai layanan lolos pemeriksaan dan dapat digunakan? |
Susun prioritas bersama pemilik proses. Database pesanan mungkin membutuhkan perlindungan lebih sering daripada materi promosi yang jarang berubah. Petakan ketergantungan lewat pendekatan business process automation: layanan belum pulih jika database tersedia tetapi integrasi pembayaran atau akses operator masih bermasalah.
Atur retensi, salinan terpisah, dan akses terbatas
Retensi menentukan berapa lama versi lama disimpan. Pilih berdasarkan waktu yang dibutuhkan untuk menemukan kesalahan, kebutuhan operasional, dan kewajiban penyimpanan yang berlaku. Cadangan terbaru tidak membantu jika kerusakan sudah terjadi sebelum versi itu dibuat dan semua versi sehat telah terhapus.
Bedakan retensi teknis dari kewajiban hukum. Jangan menyimpan seluruh data pelanggan selamanya dengan alasan keamanan. Catat kategori data, dasar penyimpanan, serta prosedur penghapusan ketika masa retensinya berakhir. Aturan berbeda dapat berlaku bagi transaksi, dokumen internal, dan data pribadi.
Sediakan salinan di luar lokasi atau batas kegagalan utama. Penyimpanan berbeda tetapi memakai akun administrator yang sama masih berisiko jika akun tersebut diambil alih. Pertimbangkan pemisahan akun, kredensial, dan hak penghapusan sesuai kemampuan tim.
Cadangan immutable dirancang agar isi yang disimpan tidak mudah diubah. Perlindungan penghapusan dan penguncian retensi memerlukan konfigurasi khusus; jangan menyimpulkannya hanya dari label produk. Uji dengan data tidak sensitif sebelum menerapkan penguncian yang sulit dibatalkan. Pisahkan peran membuat cadangan, memulihkan, dan mengubah retensi. Beri akun otomatis hanya izin yang diperlukan, bukan akses administrator penuh.
Jika perangkat lunak menggunakan cadangan incremental yang bergantung pada versi sebelumnya, biarkan mekanisme retensi alat tersebut mengelola penghapusan. Menghapus berkas lama secara manual dapat memutus rantai pemulihan. Pastikan perubahan kebijakan tidak menghilangkan satu-satunya titik pemulihan sehat sebelum cadangan pengganti selesai dan diverifikasi.
Pilih mesin backup berdasarkan sumber data, bukan jumlah integrasi
Gunakan layanan backup bawaan atau perangkat lunak khusus yang mendukung sumber Anda. Periksa kemampuan pemulihan, versi, enkripsi, retensi, serta lokasi penyimpanan. Untuk database, pastikan metode pencadangannya didukung oleh mesin database, bukan sekadar menyalin file yang sedang aktif.
Sebagai contoh terverifikasi, dokumentasi resmi AWS Backup menjelaskan backup plans untuk kebijakan terjadwal, penyalinan lintas Region dan akun, serta pemantauan aktivitas. Dokumen yang sama membedakan isi cadangan immutable dari Vault Lock untuk perlindungan penghapusan dan retensi. Ketersediaan fitur bergantung pada jenis sumber daya dan konfigurasi; jangan menganggap semua fitur berlaku pada setiap layanan.
Platform workflow automation tools seperti Make dapat menghubungkan status pekerjaan, tiket insiden, atau pengingat. Namun, riwayat eksekusi workflow bukan gudang cadangan yang tahan lama. Untuk kebutuhan ini, intelligent automation bukan prasyarat: aturan pencadangan yang jelas dan dapat diuji lebih penting daripada keputusan berbasis AI.
Jadwalkan pencadangan tanpa merusak konsistensi data
Pilih waktu berdasarkan laju perubahan dan beban sistem, bukan kebiasaan menjalankan semuanya tengah malam. Nyatakan zona waktu secara eksplisit. Catat batas durasi pekerjaan dan cegah pekerjaan baru bertumpuk ketika pencadangan sebelumnya belum selesai.
Database aktif memerlukan metode yang menjaga konsistensi transaksi. Gunakan fasilitas backup, snapshot, atau ekspor yang sesuai dokumentasi sistem. Untuk aplikasi yang menyimpan file dan database terpisah, pastikan keduanya berasal dari keadaan yang saling cocok. Cadangan database yang menunjuk ke lampiran yang belum disalin dapat menghasilkan pemulihan tidak lengkap.
Setiap pekerjaan sebaiknya menghasilkan manifest: identitas sumber, waktu mulai, waktu selesai, metode, lokasi arsip, ukuran, dan status verifikasi. Jangan menimpa satu arsip dengan nama tetap tanpa menyimpan versi. Verifikasi checksum dapat membantu mendeteksi perubahan berkas, tetapi tidak membuktikan aplikasi dapat menggunakan isinya. Tetap lakukan pengujian pemulihan.
Buat notifikasi berdasarkan hasil backup, bukan keberhasilan workflow
Alur pemantauan yang masuk akal adalah mesin backup menjalankan pekerjaan, pemeriksa membaca status dan titik pemulihan, lalu Make mengirim ringkasan atau eskalasi. HTTP berhasil pada permintaan awal hanya berarti permintaan diterima, bukan pencadangan selesai. Jika layanan bekerja secara asinkron, pantau identitas pekerjaan sampai status akhirnya diketahui.
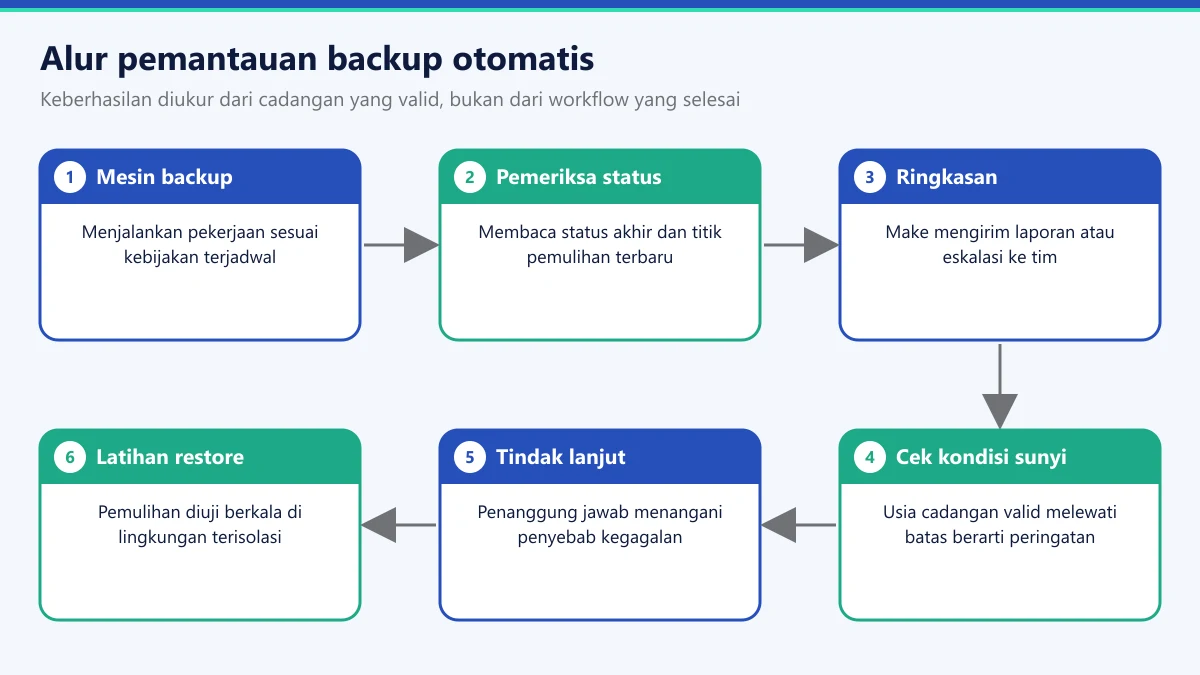
Adaptasi prinsip automasi notifikasi untuk pesan internal yang berisi sumber terdampak, cadangan valid terakhir, penyebab kegagalan, dan penanggung jawab. Pisahkan peringatan kegagalan, cadangan yang terlalu lama, kapasitas hampir habis, dan uji pemulihan yang tertunda.
Atur percobaan ulang secara terbatas untuk gangguan sementara. Jangan mengulangi pembuatan pekerjaan tanpa memeriksa apakah pekerjaan sebelumnya sebenarnya sudah terbentuk. Gunakan identitas pekerjaan dan penanda kejadian agar notifikasi ganda tidak membanjiri tim.
Tambahkan pemeriksa terpisah untuk kondisi sunyi: jadwal seharusnya berjalan, tetapi tidak ada pekerjaan baru. Notifikasi kegagalan tidak akan muncul jika pemicunya sendiri berhenti. Pemeriksa ini membaca usia cadangan valid dan memberi tahu tim ketika batas terlewati. Sediakan kanal eskalasi alternatif bila kanal utama bergantung pada sistem yang sedang bermasalah.
Pengaturan skenario resmi Make menjelaskan penyimpanan incomplete executions dan pilihan Keep data confidential. Penyimpanan eksekusi gagal membantu penanganan workflow, bukan menggantikan backup sumber. Pengaturan kerahasiaan membatasi penyimpanan payload pada log, sekaligus mengurangi bahan untuk diagnosis. Kirim metadata seperlunya, bukan arsip pelanggan. Untuk eskalasi yang belum diakui, gunakan pengingat seperti pada automasi follow up email, tetapi hentikan setelah penanggung jawab mengambil tindakan.
Uji pemulihan sampai data benar-benar bisa digunakan
Mulai dengan lingkungan terisolasi agar pemulihan tidak menimpa produksi atau mengirim pesan nyata. Pilih cadangan, ikuti prosedur dari awal, dan catat waktu setiap tahap. Gunakan akun yang memang tersedia untuk tim pemulihan, bukan akses pribadi pembuat sistem.
Periksa lebih dari sekadar berkas berhasil diunduh. Buka sampel dokumen, cocokkan jumlah atau identitas catatan penting, pastikan relasi database benar, dan uji fungsi aplikasi yang dibutuhkan. Untuk website, misalnya, periksa halaman, unggahan media, konfigurasi, serta koneksi database. Jangan menjalankan integrasi pembayaran atau email produksi selama latihan.
Untuk latihan pertama, pilih satu sumber yang kecil tetapi penting, misalnya database website atau folder dokumen kontrak. Tulis langkah pemulihan dalam urutan bernomor, lalu minta orang lain di tim menjalankannya tanpa bantuan pembuat sistem. Bagian yang membuat mereka berhenti dan bertanya adalah bagian prosedur yang perlu diperbaiki.
Jadwalkan latihan sesuai tingkat kritis data dan ulangi setelah perubahan besar, seperti migrasi database atau penggantian kunci. Sertakan cadangan lama, bukan hanya versi terbaru. Hasil latihan harus mencatat titik pemulihan, durasi, kekurangan, dan tindakan perbaikan. Jika target belum tercapai, ubah desain atau kapasitasnya; jangan sekadar mengganti status laporan menjadi berhasil.
Siapkan runbook singkat yang menjelaskan siapa boleh memulai restore, cara memilih versi sehat, dan siapa menyetujui layanan kembali dibuka. Saat dicurigai ada ransomware, isolasi sumber terdampak terlebih dahulu. Memulihkan cadangan ke lingkungan yang masih terkompromi dapat merusak hasil pemulihan. Catat juga cara menghentikan pekerjaan otomatis selama penanganan insiden.
Hitung komponen biaya dan periksa kesiapan operasional
Biaya mencakup kapasitas tersimpan, pertumbuhan data, panjang retensi, pemindahan salinan, pengambilan kembali data, serta pengujian pemulihan. Pada AWS Backup, dokumentasi menyebut penyimpanan, data yang dipulihkan, restore testing, transfer lintas Region, dan Audit Manager sebagai komponen biaya. Tidak semuanya dipakai pada setiap rancangan. Periksa ketentuan layanan sebelum memilih penyimpanan yang murah tetapi lambat atau mahal saat dipulihkan.
Tambahkan biaya pengoperasian: waktu pemeriksaan, pemeliharaan kredensial, dan latihan. Gunakan automation untuk reporting untuk merangkum usia cadangan valid dan hasil latihan, bukan mengklaim penghematan yang belum diukur.
Sebelum memperpanjang retensi, ukur kapasitas terpakai dari pekerjaan nyata. Ukuran data sumber tidak selalu sama dengan kapasitas cadangan karena metode penuh, incremental, kompresi, dan salinan tambahan berbeda. Catat pertumbuhan penyimpanan serta biaya latihan, lalu perbaiki cakupan atau kebijakan tanpa mengorbankan target pemulihan yang sudah disepakati.
- Apakah semua sumber penting memiliki pemilik dan metode pemulihan?
- Apakah retensi, lokasi terpisah, dan pembatasan akses telah diuji?
- Apakah pemantauan mendeteksi pekerjaan gagal maupun pekerjaan yang tidak pernah dimulai?
- Apakah tim dapat memulihkan data tanpa akun administrator yang sedang bermasalah?
- Apakah prosedur, kunci, dan kontak eskalasi tersedia saat sistem utama tidak dapat diakses?
Mulailah dari satu sumber penting, buktikan pemulihannya, lalu perluas cakupan. Automasi backup data layak dipercaya ketika salinannya bertahan terhadap gangguan dan prosedur pemulihannya benar-benar bekerja.
Pertanyaan umum tentang automasi backup data
Apakah sinkronisasi cloud sudah termasuk backup?
Belum tentu. Sinkronisasi dapat meneruskan penghapusan atau perubahan salah ke perangkat lain. Periksa riwayat versi, retensi, hak penghapusan, dan cakupan pemulihan. Jika kemampuan tersebut tidak memenuhi kebutuhan, gunakan cadangan terpisah yang menyimpan titik pemulihan.
Seberapa sering backup otomatis perlu dijalankan?
Frekuensinya mengikuti RPO dan laju perubahan data. Data transaksi mungkin membutuhkan pencadangan lebih sering daripada dokumen yang jarang berubah. Pantau usia cadangan valid, bukan hanya jadwal, karena pekerjaan gagal atau terlambat dapat membuat batas kehilangan data terlampaui.
Apakah Make dapat menggantikan mesin backup?
Tidak. Gunakan Make untuk orkestrasi, pemeriksaan status, notifikasi, dan eskalasi. Pencadangan serta pemulihan tetap memerlukan layanan atau perangkat lunak yang sesuai sumber data. Log workflow dan incomplete executions bukan pengganti penyimpanan cadangan berretensi.
Apa perbedaan RPO dan RTO dalam backup?
RPO adalah batas kehilangan perubahan data yang dapat diterima, sedangkan RTO adalah target waktu pemulihan layanan. Cadangan yang cukup baru dapat memenuhi RPO, tetapi RTO tetap bergantung pada pengambilan data, pemulihan, dan pemeriksaan aplikasi.
Bagaimana memastikan backup otomatis benar-benar berhasil?
Periksa status pekerjaan, usia titik pemulihan, integritas arsip, dan hasil latihan restore. Pulihkan data di lingkungan terisolasi lalu uji fungsi yang diperlukan. Notifikasi berhasil atau arsip yang tersedia saja belum membuktikan layanan dapat digunakan kembali.
Apa yang dimaksud cadangan immutable?
Cadangan immutable dirancang agar isi yang sudah disimpan tidak mudah diubah. Perlindungan penghapusan dan penguncian retensi biasanya memerlukan konfigurasi tambahan, jadi uji dengan data tidak sensitif dan jangan menyimpulkannya hanya dari label produk.
Berapa lama cadangan sebaiknya disimpan?
Tidak ada satu angka untuk semua bisnis. Retensi ditentukan oleh berapa lama kesalahan biasanya baru ketahuan, kebutuhan operasional, dan kewajiban penyimpanan yang berlaku. Catat dasar keputusan tersebut dan prosedur penghapusan ketika masa retensi berakhir.